回顧2025年,網通產業受到匯率波動、美國關稅政策及零組件成本上漲等因素影響,營運環境充滿不確定性。中磊仍持續投入創新研發,採取穩健的市場策略,並隨客戶庫存調節接近尾聲及市場需求復甦,推動新世代寬頻產品陸續出貨。全年合併營收為新台幣540億元,毛利率15.7%,營業利益16億元,歸屬母公司稅後淨利12億元,每股稅後盈餘4.04元。
面對地緣政治與區域市場變化,中磊整合臺灣竹南、中國蘇州、菲律賓卡蘭巴、印度新德里及墨西哥五大製造中心,強化各據點的技術與產能支援。菲律賓第二廠區已投入量產,墨西哥廠亦將進一步擴充產能;同時持續深耕北美、歐洲及亞太市場,並拓展東南亞、拉丁美洲與中東等新興市場。
在永續經營方面,中磊聚焦環境、社會與治理,穩步推動低碳轉型與企業責任。公司於上市櫃公司治理評鑑中名列前6%–20%,自2017年起每年發布永續報告書並連續八年通過第三方查證,更獲EcoVadis白金級評等,名列全球受評企業前1%。
展望2026年,中磊將持續投入Wi-Fi 7、5G FWA、商用網通設備、AI物聯網設備及分散式局端產品的研發,深化與全球電信客戶的合作,並加強成本管理與風險控管。我們將以創新為核心、永續經營為方向,持續為股東、客戶與員工創造長期價值。
為回應外部利害關係人期望,並使內部各部門在環境、社會與治理面向有一致的永續發展路徑,中磊依據聯合國永續發展目標(Sustainable Development Goals, SDGs)的核心精神、公司辨識的永續風險與機會,以及年度重大主題鑑別結果,適時檢視與調整永續發展策略。
上述要素整合為公司推動永續發展的指導框架,據以規劃永續行動方案,並設定短、中、長期目標。
中磊將責任商業聯盟(Responsible Business Alliance, RBA)行為準則及ISO等國際標準納入責任營運管理,依各據點的營運性質,建立品質、職業安全衛生、環境、能源、溫室氣體、資訊安全及供應鏈安全等管理與驗證機制。公司透過自我評估、內部稽核、第三方驗證及管理審查,定期檢視制度執行情形,追蹤改善措施,以提升管理效能。
辨識適用法規、客戶要求與國際準則,將相關要求納入管理政策及制度。
由各權責單位依據管理程序,執行教育訓練、風險控制及日常管理作業。
透過自我評估、內外部稽核及第三方驗證,檢視管理制度的落實情形與有效性。
追蹤查核缺失及改善措施,並透過管理審查更新管理目標與執行方式。
各據點管理系統驗證範圍及驗證機構,請參閱《2025年永續報告書》第127頁。
中磊將氣候變遷納入公司治理及企業風險管理。董事會為氣候治理的最高監督單位,負責督導氣候風險與機會的管理架構、策略方向及目標設定;企業永續發展委員會由總經理擔任主任委員,每季審議氣候風險評估、SBTi減量目標及相關行動方案,並定期向董事會報告執行情形。
持續參與CDP評比,公開揭露溫室氣體排放、氣候風險與管理作為,並以評比結果檢視資料品質及揭露缺口。
依循TCFD治理、策略、風險管理、指標與目標四大核心架構,將氣候議題納入企業風險管理,並逐步銜接IFRS S2氣候相關揭露要求。
中磊的SBTi目標於2025年通過審核,以2023年為基準年,設定2030年範疇一及範疇二絕對排放量減少42%、範疇三排放量減少25%。
2025年,企業永續發展委員會持續追蹤SBTi目標與情境模擬、內部碳定價規劃、範疇三追蹤與供應鏈減碳、再生能源與能源管理,以及客戶產品生命週期評估與產品碳足跡方法,並透過定期提報與追蹤,使氣候策略與公司營運及客戶需求相互連結。
氣候風險與機會、情境分析、指標、目標及績效,請參閱環境永續與綠色研創。
中磊依據《永續採購政策》及《供應商管理辦法》,將環境保護、職業安全衛生、勞動與人權、商業道德、資通訊安全及個人資料保護納入供應商管理。公司要求供應商遵循適用法規、責任商業聯盟(Responsible Business Alliance, RBA)行為準則及RoHS、REACH、WEEE等綠色產品規範,並透過承諾文件、風險評估、稽核與改善追蹤,管理供應鏈的環境與社會風險。
依OECD盡職調查指南及RMI發布的CMRT、EMRT執行供應商調查,查核礦產來源及冶煉廠資格;涉及不合格冶煉廠者須提出汰換計畫。
依ISO 20400精神,將環境與社會條件納入採購決策,優先採用環境友善、低碳、低危害及可回收材料,並鼓勵供應商建立環境與能源管理制度。
2025年未辨識出具有重大實際或潛在負面環境或社會衝擊的供應商。完整管理制度、稽核範圍及績效,請參閱《2025年永續報告書》第30至37頁。
中磊將資訊安全視為維持營運韌性及保障公司、客戶與產品資訊的重要基礎,依循《資訊安全政策》及ISO/IEC 27001:2022資訊安全管理系統(ISMS),透過治理監督、風險評估、安全控制、監控稽核、事件應變與持續改善,落實PDCA管理循環。隱私與個人資料保護則為相關但獨立的管理面向,涵蓋個人資料全生命週期的合法使用與安全維護。
定期進行資訊資產盤點、風險評估、弱點掃描與滲透測試,並運用入侵偵測、網路存取控制、端點偵測與應變及機密資料加密等措施,強化網路、裝置、應用系統與資料安全。公司亦透過24小時監控、事件分級通報及災害復原、社交工程與入侵攻擊模擬演練,提升偵測與應變能力。
產品安全事件應變小組(PSIRT)將安全開發生命週期(SDLC)納入產品設計、開發、驗證與上市後管理,並針對病毒、後門程式、網路漏洞及潛在攻擊進行測試;發現的問題透過JIRA追蹤改善。研究人員、產業組織及供應商如發現產品漏洞,可將受影響產品與版本、問題細節及利用情形寄至PSIRT@sercomm.com。
中磊將員工、供應商、客戶及消費者的隱私與個人資料保護要求納入《永續發展實務守則》、《員工手冊》、《供應商企業社會責任準則同意書》及《資訊安全管理手冊》等制度,適用於各分公司、營運據點及子公司。公司依《個人資料保護法》及相關法規,針對個資的蒐集、儲存、處理、傳輸與共享採取合規措施,並透過保密協議、權限控管、系統與設備防護及教育訓練,保護員工與客戶資料。
完整治理架構、管理機制、事件通報流程、演練及產品安全開發流程,請參閱《2025年永續報告書》第111至114頁。
- 資安威脅情資與防護技術掌握
- 資安違規通報及處置
- 資訊安全教育訓練與案例宣導
- 資訊承包廠商定期評鑑
依據資訊安全政策、ISO/IEC 27001:2022及適用法規,建立年度目標、風險管理與事件應變規劃。
- 辨識營運、法規、客戶及合約要求,設定年度資安目標、績效指標與管理計畫。
- 定期盤點資訊資產,依業務流程與資料的重要性進行衝擊、威脅與弱點分析,評估風險等級並制定處理計畫。
- 明確界定資訊安全委員會、推動小組、專責資安部門及各功能小組的權責與回報機制。
- 依《資訊安全事故管理程序》規劃事件分級、通報時限、應變措施與營運復原目標,並納入隱私與個人資料保護要求。
資安持續監控與稽核
-
資訊安全持續監控
-
定期弱點掃描
-
系統滲透測試演練
-
機密資訊盤點及風險評鑑
-
災害復原模擬演練
-
通過資安國際稽核認證
資安防護面向
-
實體及環境安全
-
人力資源安全
-
網路通訊安全
-
存取控制管理
-
資訊安全事故管理
-
資訊安全層面之營運持續管理
-
資料安全
-
供應商安全管理
-
資安法規別

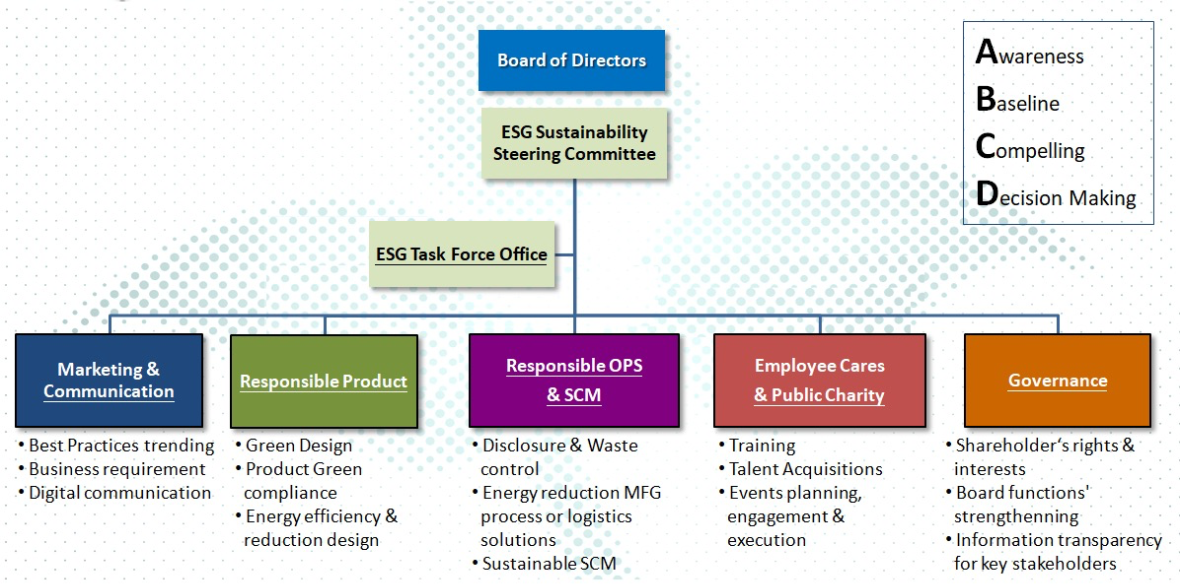
2023年5月,經董事會決議,正式成立「永續發展委員會」,為實 踐企業公民社會責任,接軌國際趨勢,積極回應厲害關係人對於環 境、社會及公司治理等面向風險評估與因應對策,以達永續經營之目標,「永續發展指導委員會」之委員係由董事及公司高階經理人 組成,其職權包括:制定永續發展方向及目標,並擬定相關管理方 針及具體推動計畫。宣導及落實公司誠信經營及風險管理之相關工作。企業永續發展執行情形與成效之追蹤及檢視等。
中磊訂定「風險管理政策與程序」於2020年11月經董事會通過,作為公司風險管理之最高指導原則,強調全員全面風險控管,平時落實層層防範,確保正確即時傳遞風險資訊,以做好第一線責任管理。
各風險管理單位主管或指派人員須負責相關業務之第二線責任管理,清楚掌握各風險規定之有效執行,將有限資源有效率地配置於相關風險管理工作,發現風險事件時應提出回應對策及復原計畫,並視需要徵詢外部專家意見,呈報經營管理委員會決議後,執行增修之相關內部規範,以確保持續有效改善並掌握重要因子,期降低風險發生損失的機率及程度。本公司依重大性原則從各面向辨識出風險管理範疇包括策略、營運、財務面及事件等面向。

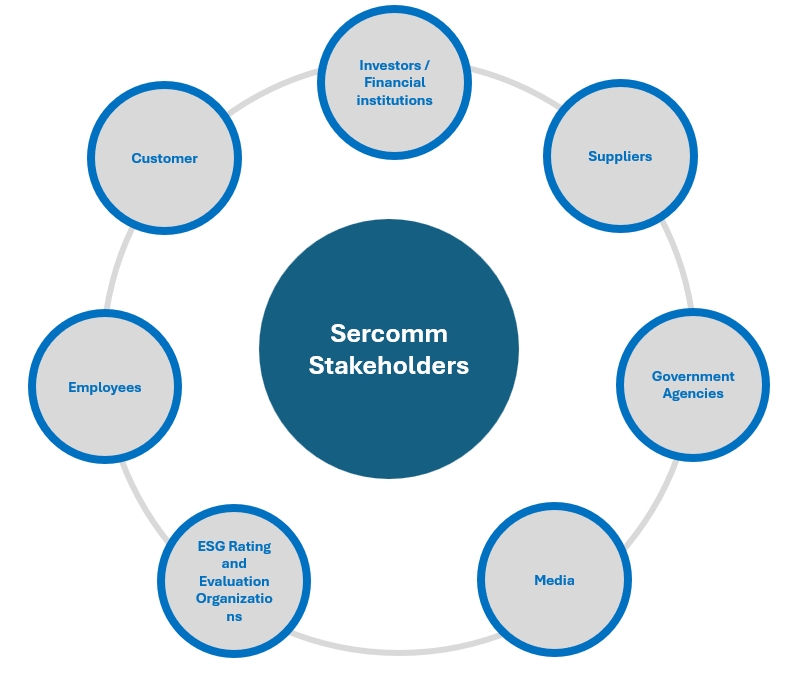
中磊依據產業脈絡與特性彙整利害關係人清單,並參考AccountAbility 組織所發布之AA1000 利害關係人議合標準 (AA1000 Stakeholder Engagement Standard 2015, AA1000 SES) 中的五大原則鑑別關鍵的利害關係人,鑑別結果包括客戶、ESG 評價/ 評級組織、員工、供應商、政府機關、投資人/ 金融機構和新聞媒體等 7 類利害關係人。
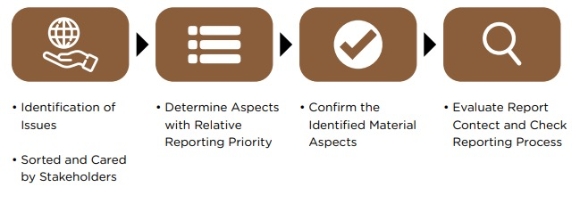
中磊依循GRI 通用準則2021 版的重大性鑑別四大步驟,以「本公司經濟活動對外部經濟、環境、人(人權)所造成的實際或潛在衝擊程度」及「對於本公司永續經營可能產生之影響程度」進行評估,並呼應歐盟雙重重大性原則 (Double Materiality) ,將利害關係人意見納入重大主題鑑別流程,並深化正面與負面衝擊因子的評估面向,使利害關係人與資訊使用者更能瞭解中磊電子在經濟活動過程中,對外部及內部造成之實質性衝擊。2024年重大主題詳見永續報告書。
為積極瞭解利害關係人之需求及關注主題,本公司設有相對應之權責單位進行即時溝通、回應、檢討並改善。於各年度出版永續報告書後,一年至少一次定期向董事會報告與各利害關係人溝通情形(詳見功能性委員會頁面)。
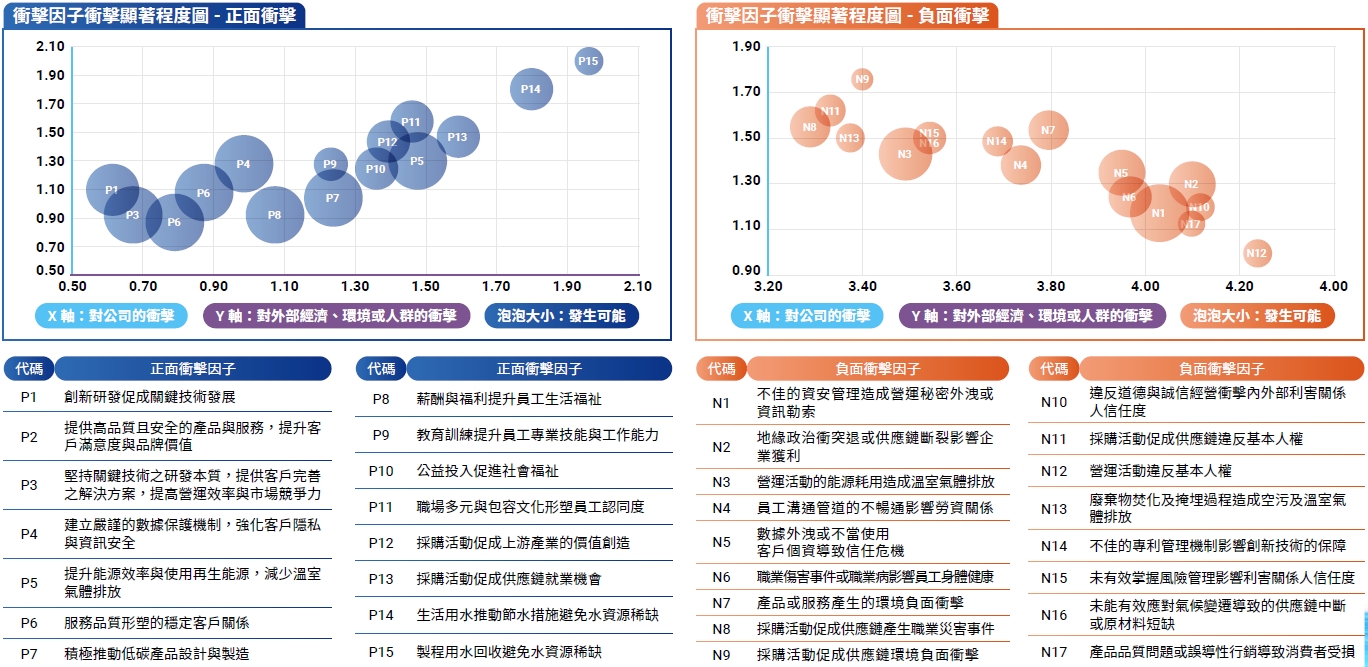
本公司訂有「員工行為準則」、「內部重大訊息處理程序」等,作為員工在執行公司營運活動時之指引,本準則包括一般性原則、顧客及供應商關係及利益衝突,相關原則規範已涵括本公司對於誠信經營之政策。定期舉辦新進人員訓練、一般通識訓練及管理發展訓練,宣導誠信經營政策。並要求員工出具承諾書,承諾遵守工作規則、相關作業程序及行為指南等內部規章制度,要求公司及轄下各子公司之整體營運活動均應遵循相關法規,恪守高度職業道德標準,避免從事不公平競爭之行為、確實履行納稅義務、反賄賂貪瀆並建立適當管理制度,以營造公平競爭環境。亦將上述規章列為所有同仁於內部網站之E-Learning必修課,作為日常從業行為之依據。此外,本公司有關營運重大政策、投資案、取得或處分資產、資金貸與、背書保證、銀行融資等事項皆經相關權責部門評估分析並經董事會決議。